2026年11月17日現在、証券会社をかたるフィッシングが確認されております。フィッシングサイト上の入力欄には、絶対に情報を入力しないようにお願いします。
このようなメールからサイトへ誘導された際は、ログイン情報等を入力するのを止め、正規メールであることが確認できない場合は、絶対に情報を入力しないでください。
日頃からサービスへログインする際は、メールや SMS 内のリンクではなく、いつも利用しているスマートフォンの公式アプリやブラウザーのブックマークなどからアクセスしたり、パスワードマネージャー等を利用したりして、登録済の正規サイトかどうかを確認するよう、心がけてください。また、パスキーや多要素認証などの追加の認証が利用できる場合は、必ず設定してください。
【メールの件名】
【注意喚起】お客様のパスワード流出が確認されました
【重要】11/●● 当社を装った詐欺メール・偽サイトにご注意ください
【重要】パスキー認証必須化の前倒し実施について|松井証券
【重要】パスキー認証の必須化について|マネックス証券
【重要】パスキー認証の必須化について|日興証券
【重要】パスキー認証の必須化について|三菱UFJ eスマート証券
【重要】11/●● 三菱UFJ eスマート証券 お取引制限について
[至急]11/●● 松井証券お取引制限について
【松井証券】パスキー設定確認と 11/●● システムメンテナンスのお知らせ
【松井証券】登録情報再確認のお願い
松井証券:ご登録情報更新のお願い
【SBI証券】お客様情報の最新化に関するご案内
【重要】11/●● 緊急認証強化の実施について|SBI証券
【要確認】11/●●配当金お受取りに関するご確認のお願い
【重要・期限延長】電話認証への切り替えのお願い(11月●●日まで)|SBI証券
【重要】11/●● 当社を装った詐欺メール・偽サイトにご注意ください
【重要】パスキー認証必須化の前倒し実施について|松井証券
【重要】パスキー認証の必須化について|マネックス証券
【重要】パスキー認証の必須化について|日興証券
【重要】パスキー認証の必須化について|三菱UFJ eスマート証券
【重要】11/●● 三菱UFJ eスマート証券 お取引制限について
[至急]11/●● 松井証券お取引制限について
【松井証券】パスキー設定確認と 11/●● システムメンテナンスのお知らせ
【松井証券】登録情報再確認のお願い
松井証券:ご登録情報更新のお願い
【SBI証券】お客様情報の最新化に関するご案内
【重要】11/●● 緊急認証強化の実施について|SBI証券
【要確認】11/●●配当金お受取りに関するご確認のお願い
【重要・期限延長】電話認証への切り替えのお願い(11月●●日まで)|SBI証券
※ 上記以外の件名、ブランドも多数確認されています。
【サイトのURL】
https://qfxsj●●●●.com/content/●●●●
https://youngasi●●●●.com/report/●●●●
https://gz●●●●.com/review/●●●●
https://matsui-●●●●.cfd/review/●●●●
https://trancefam●●●●.com/review/●●●●
https://rc●●●●.cfd/guide/●●●●
https://ams●●●●.com/●●●●
https://youngasi●●●●.com/report/●●●●
https://gz●●●●.com/review/●●●●
https://matsui-●●●●.cfd/review/●●●●
https://trancefam●●●●.com/review/●●●●
https://rc●●●●.cfd/guide/●●●●
https://ams●●●●.com/●●●●
※ 上記以外のドメイン、URL も多数、確認されています。
※ URL にパスやパラメータが付いていることがあります。
※ URL にパスやパラメータが付いていることがあります。
2026/11/17 12:00時点では、フィッシングサイトは稼働中です。このサイトが停止しても、類似のフィッシングサイトが公開される恐れもありますので注意してください。
このようなフィッシングサイトは日々新規に作成されています。ESET製品は、新規に作成されるフィッシングサイトにも随時対応していきますが、お客さま自身でも十分にご注意ください。
【参考情報】
■ ESET製品における検出例
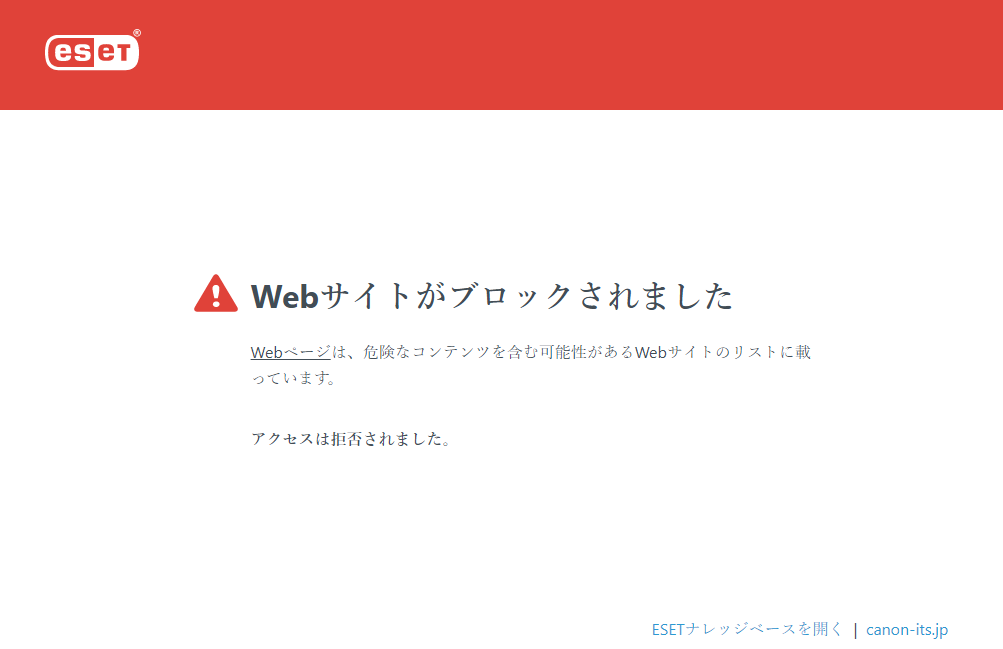
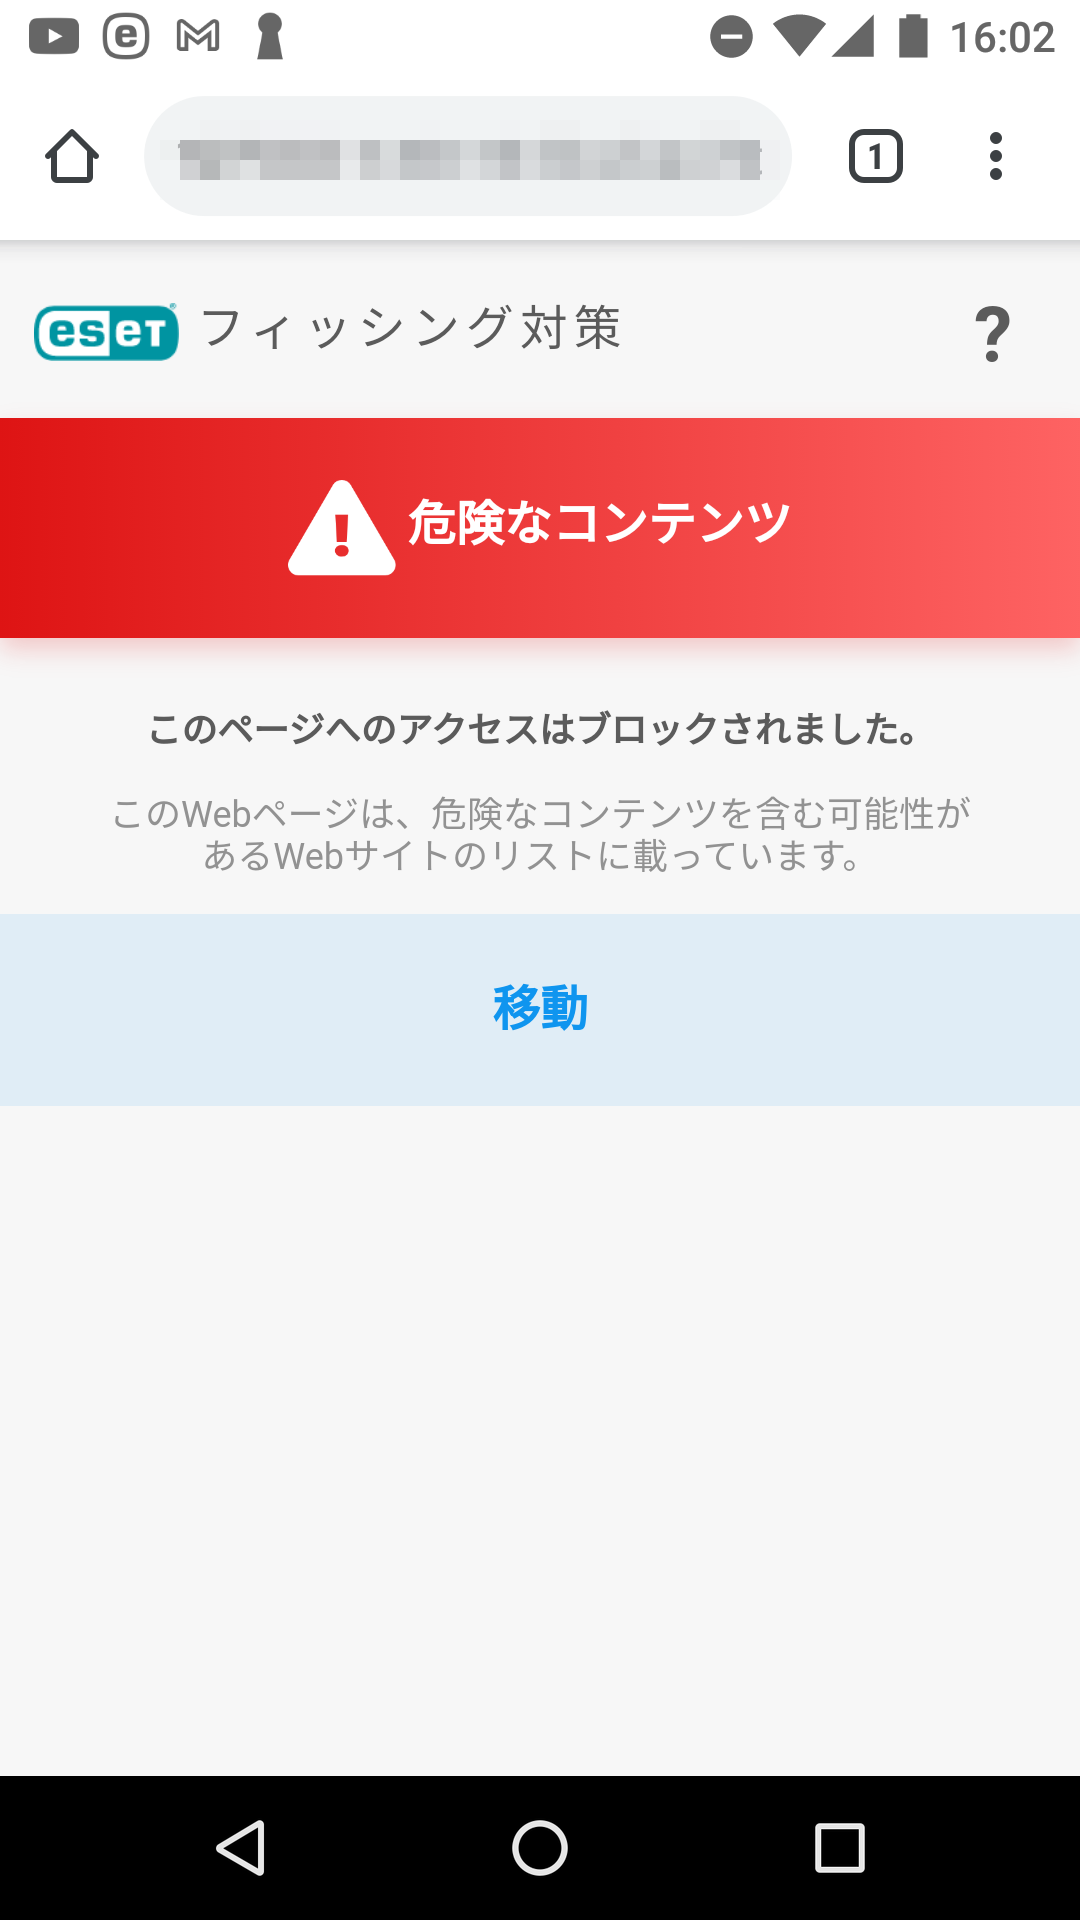
※ESET Internet Security V18.0/ESET Mobile Security V8.2でフィッシング対策機能が有効な場合は、図のような通知が表示されます。
■ フィッシングメール/フィッシングサイトへの対応
- フィッシングの可能性があるメールをむやみに開かない。
- フィッシングの可能性があるメールの添付ファイルをむやみに開かない。
- メール文中のリンク先URLがフィッシングサイトである可能性を考え、リンク先URLへむやみにアクセスしない。
- フィッシングの可能性があるサイトにアカウント情報やクレジットカード情報などを入力しない。
キヤノンITソリューションズ株式会社(記事提供:サイバーセキュリティラボ)は、フィッシング対策協議会の正会員です。